Privileged Access just-in-time per esseri umani e agenti AI
Nessun privilegio permanente applicato tramite accesso just‑in‑time e just‑enough access
The companies putting AI agents to work are securing them with 1Password
I privilegi permanenti rappresentano il tuo rischio maggiore per la sicurezza
Il 96%+ dell’accesso permanente resta inutilizzatoof standing access sits unused
Le autorizzazioni sopravvivono al lavoro per cui sono state create.
Fonte: Gartner, Innovation Insight for Cloud Infrastructure Entitlement ManagementL'88% delle violazioni sfrutta accessi in usoof breaches exploit existing access
Usano ruoli che non sono mai stati eliminati.
Fonte: Verizon DBIR 2025From standing access to zero standing privileges
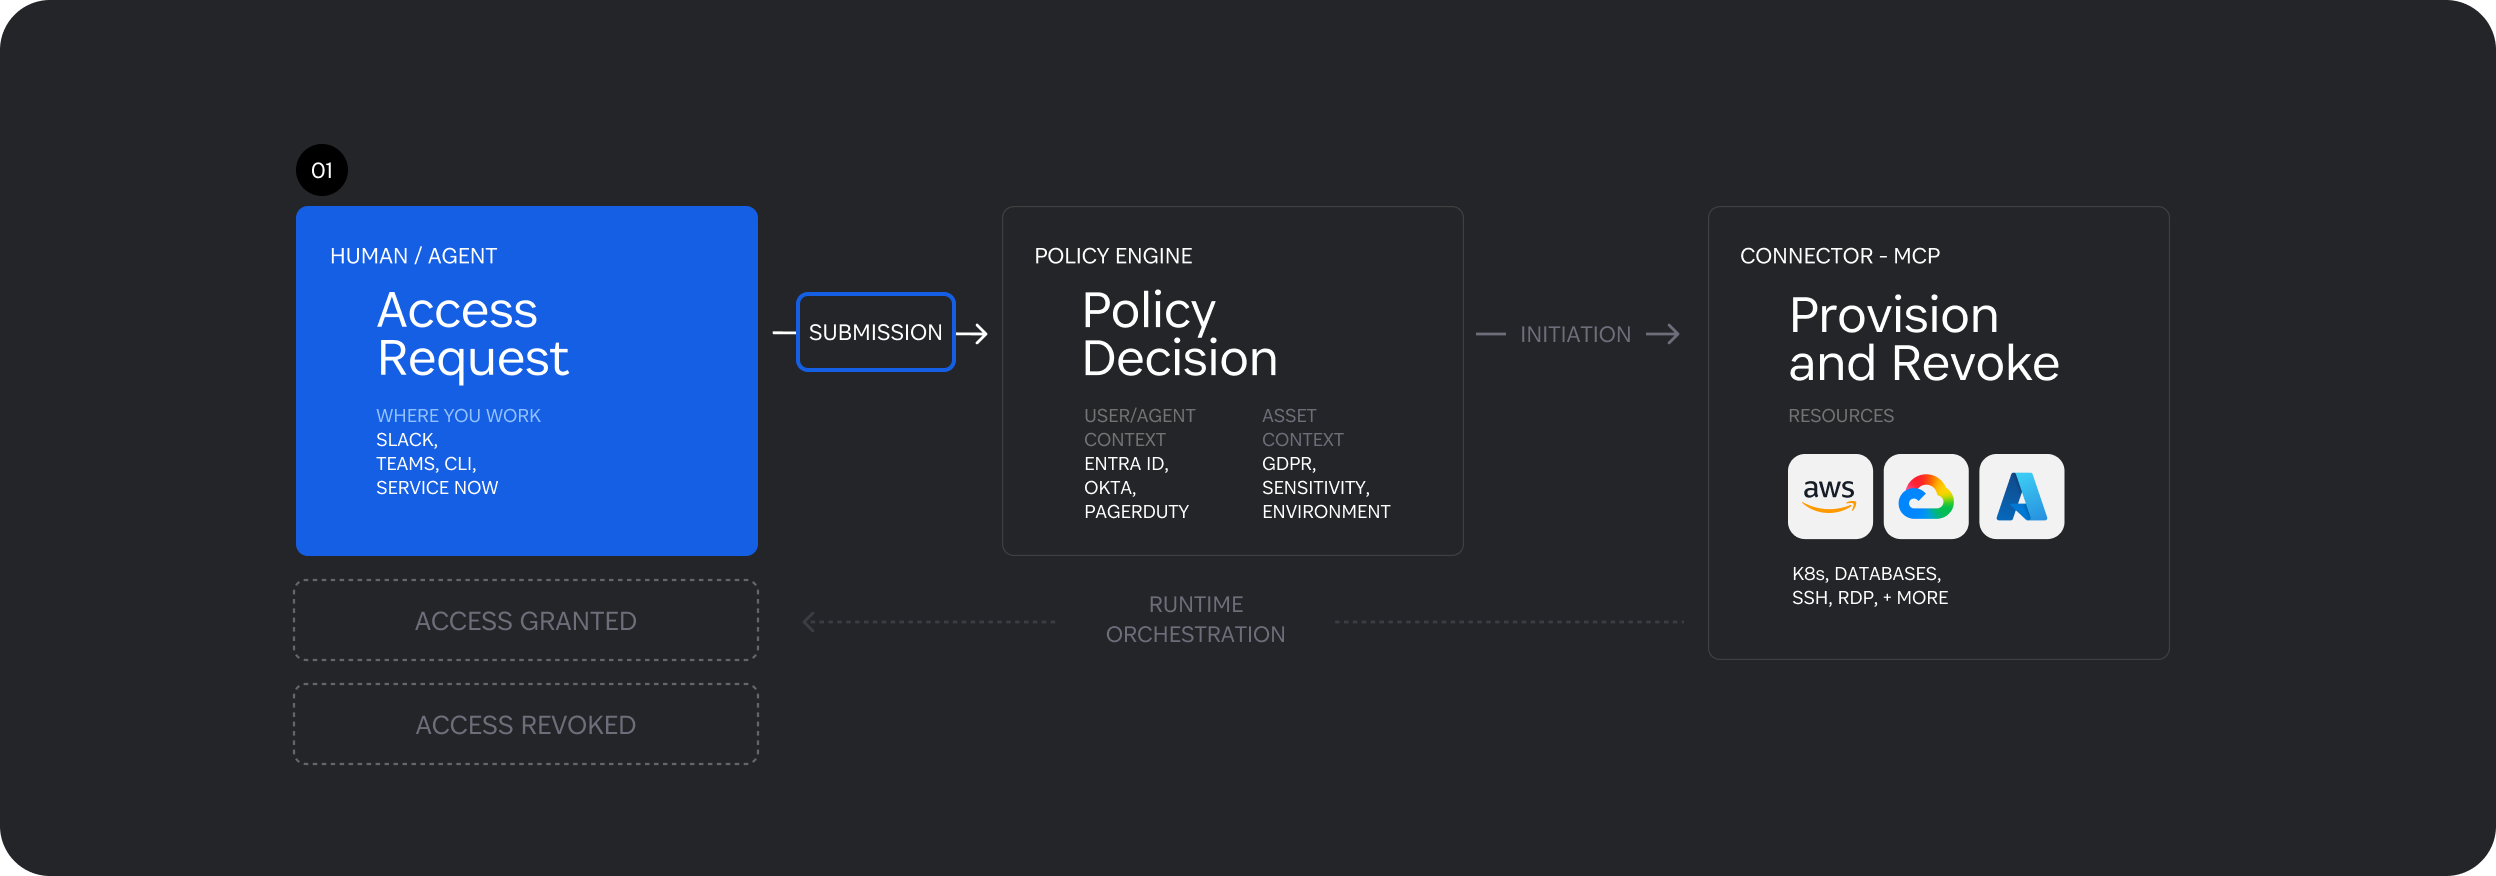
01. Request access where work happens
Users request access from Slack, Teams, the CLI, or ServiceNow, for themselves or their agents. Every request is tied to an intended action instead of relying on invisible standing privilege.
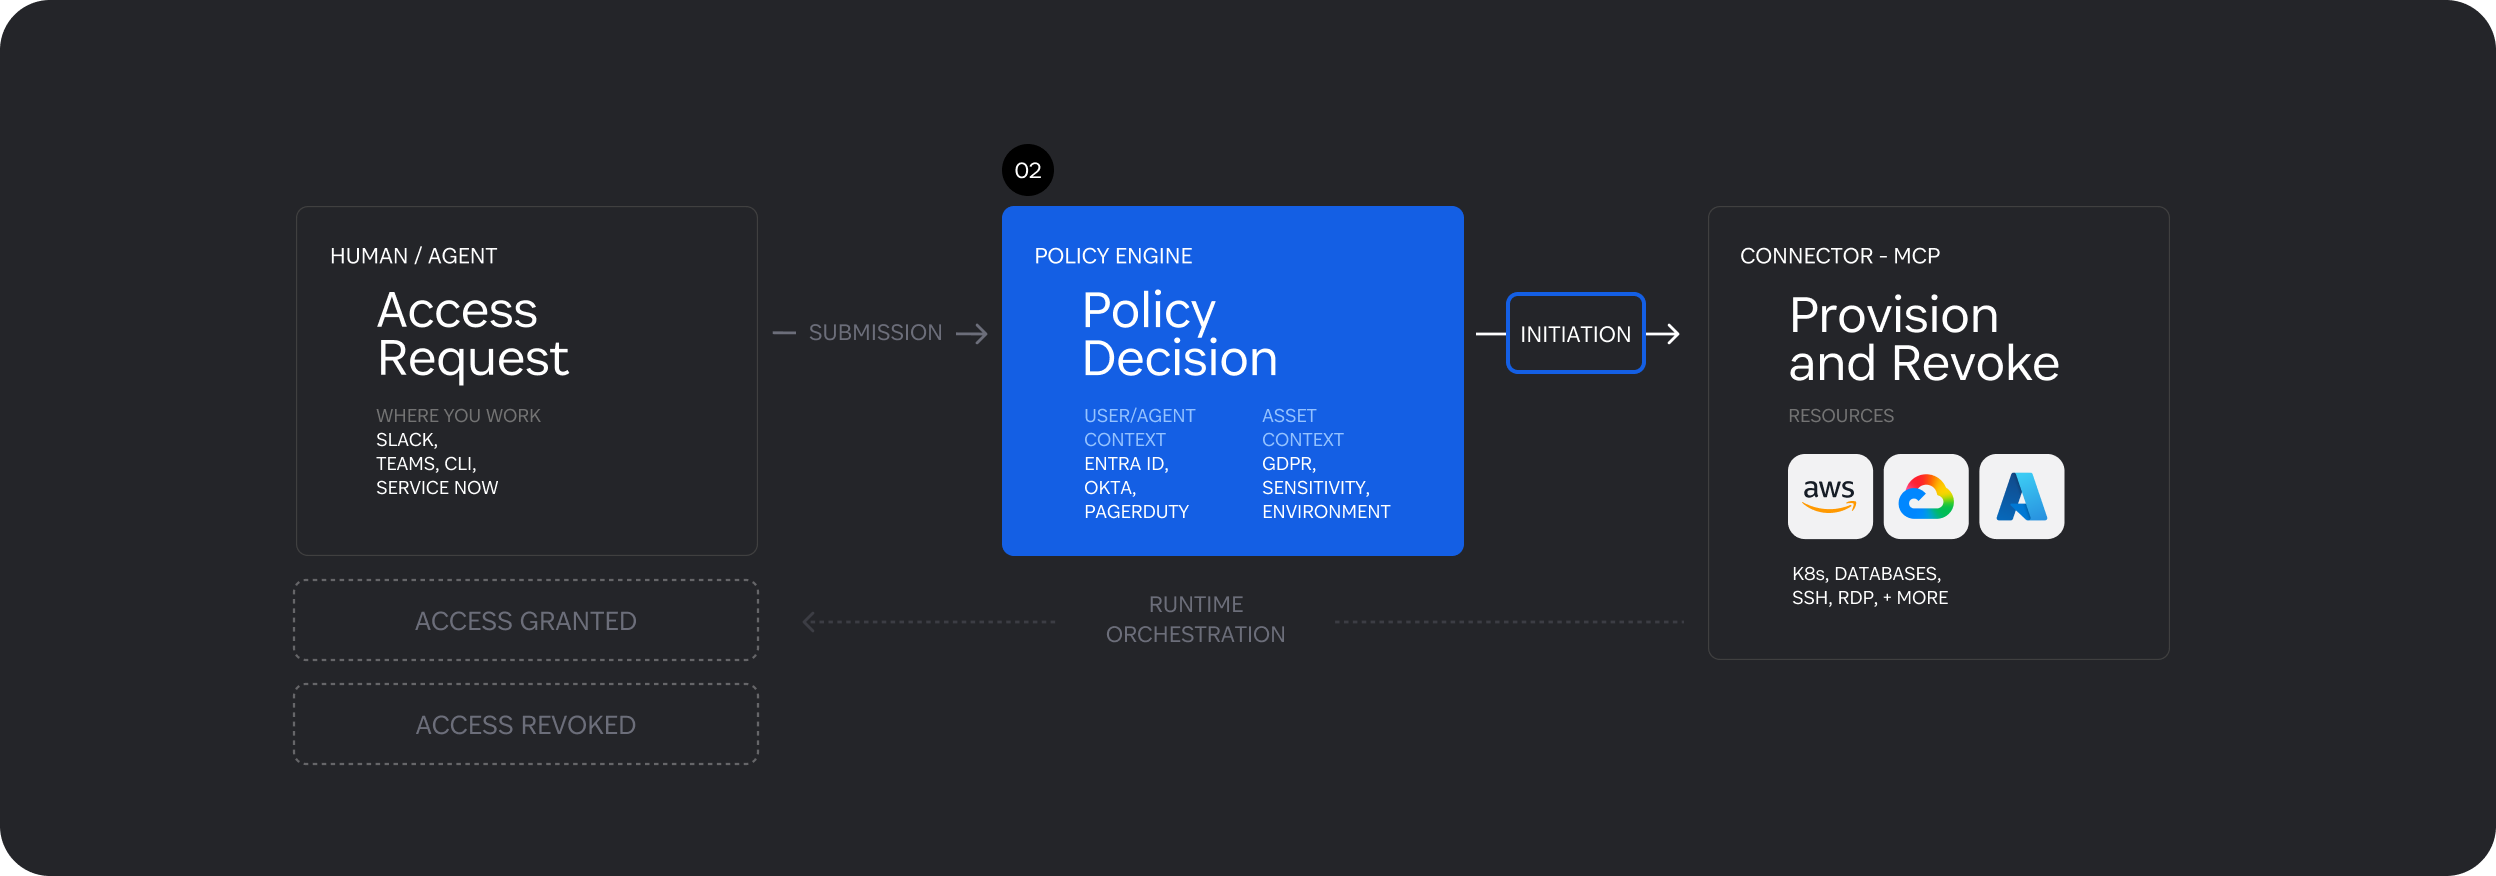
02. Evaluate every request in context
Policy decisions draw from Entra, Okta, PagerDuty, asset context, and sensitivity. Every request is evaluated at the moment it arrives, automatically or with a human in the loop depending on your approach.
03. Provision minimum access, just in time
A lightweight connector in your environment provisions just-in-time, just-enough access to Cloud Infra, K8s, databases, SSH, RDP, and more. Agents connect via MCP. Everything is scoped to need and policy.
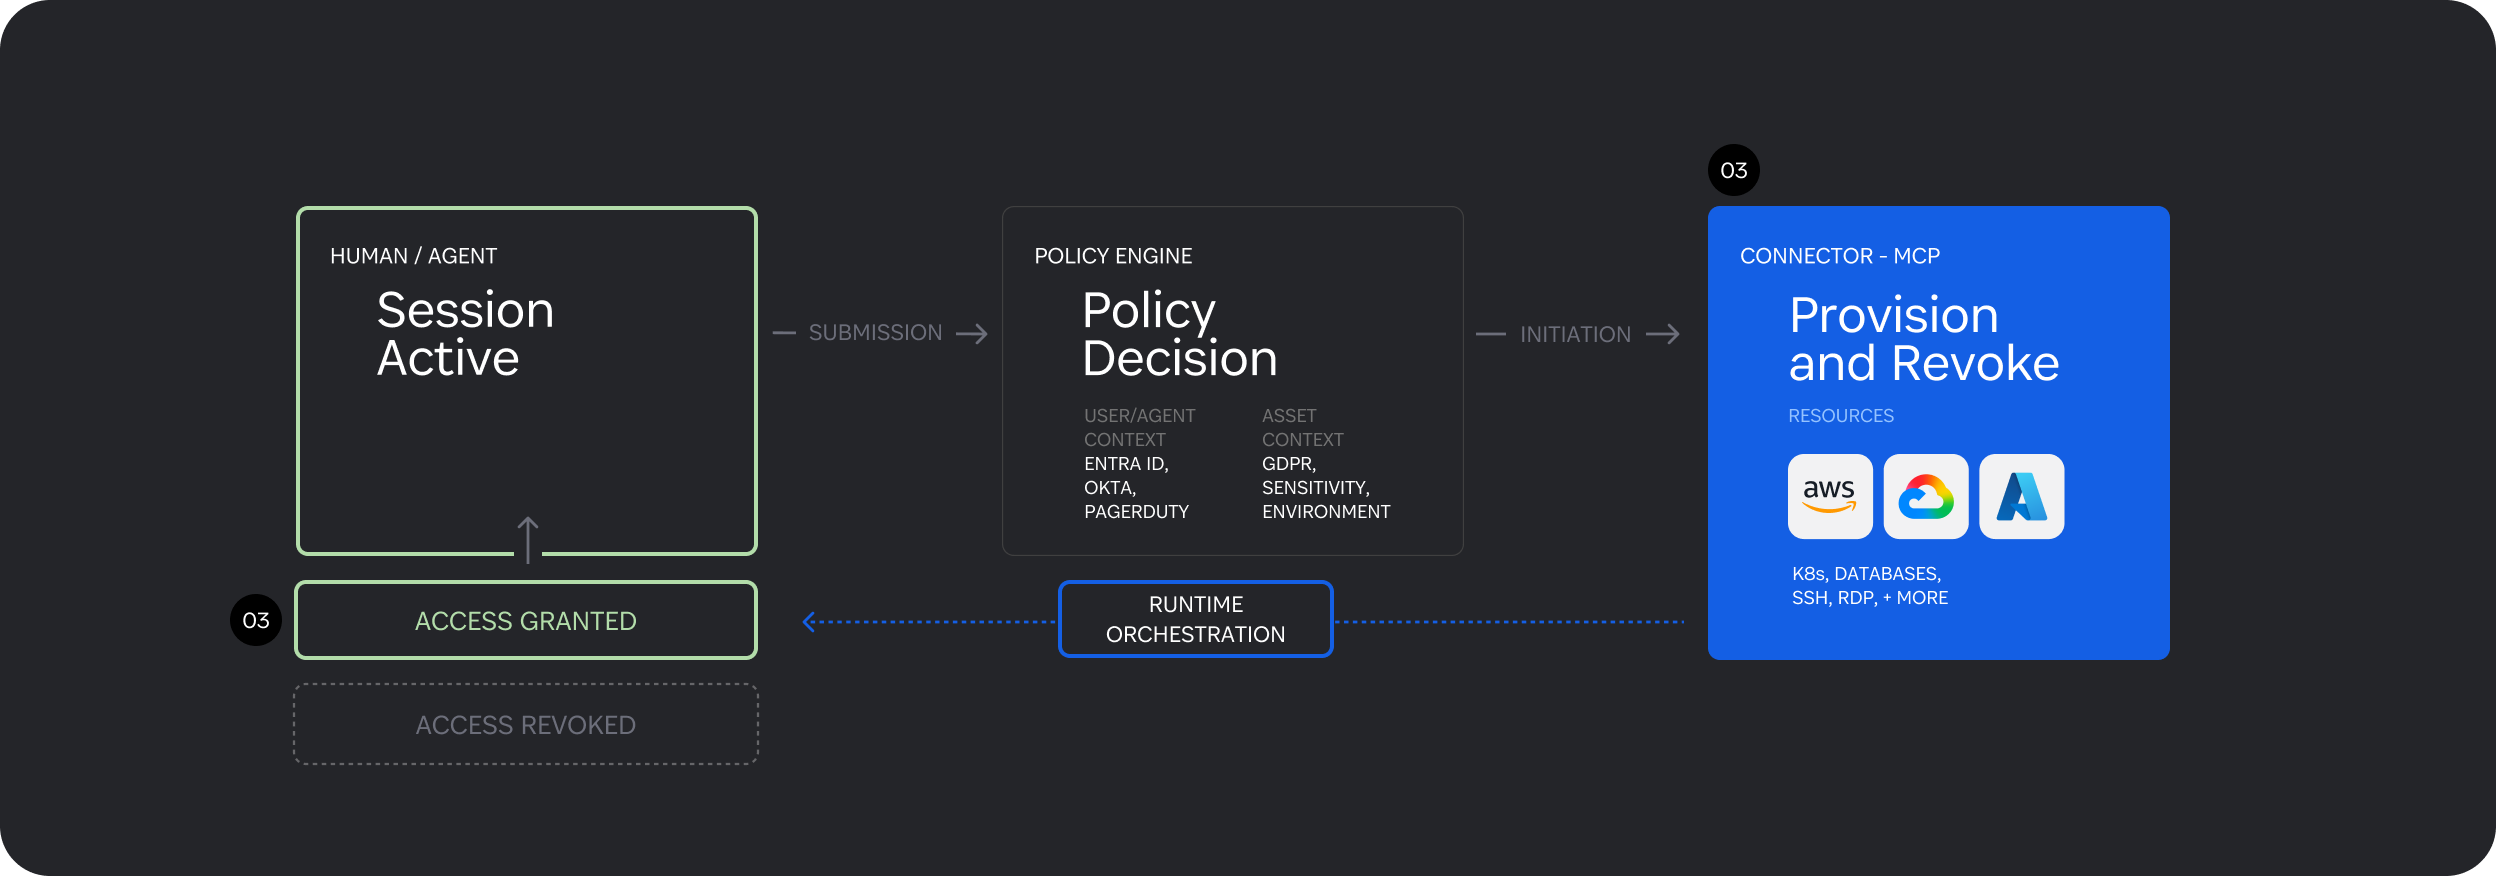
04. Every decision leaves a trail
When a session ends or risk changes, access is revoked. Every request, decision, and revocation is captured with context and surfaced through the audit log and SIEM integration, so teams can see what happened and why.
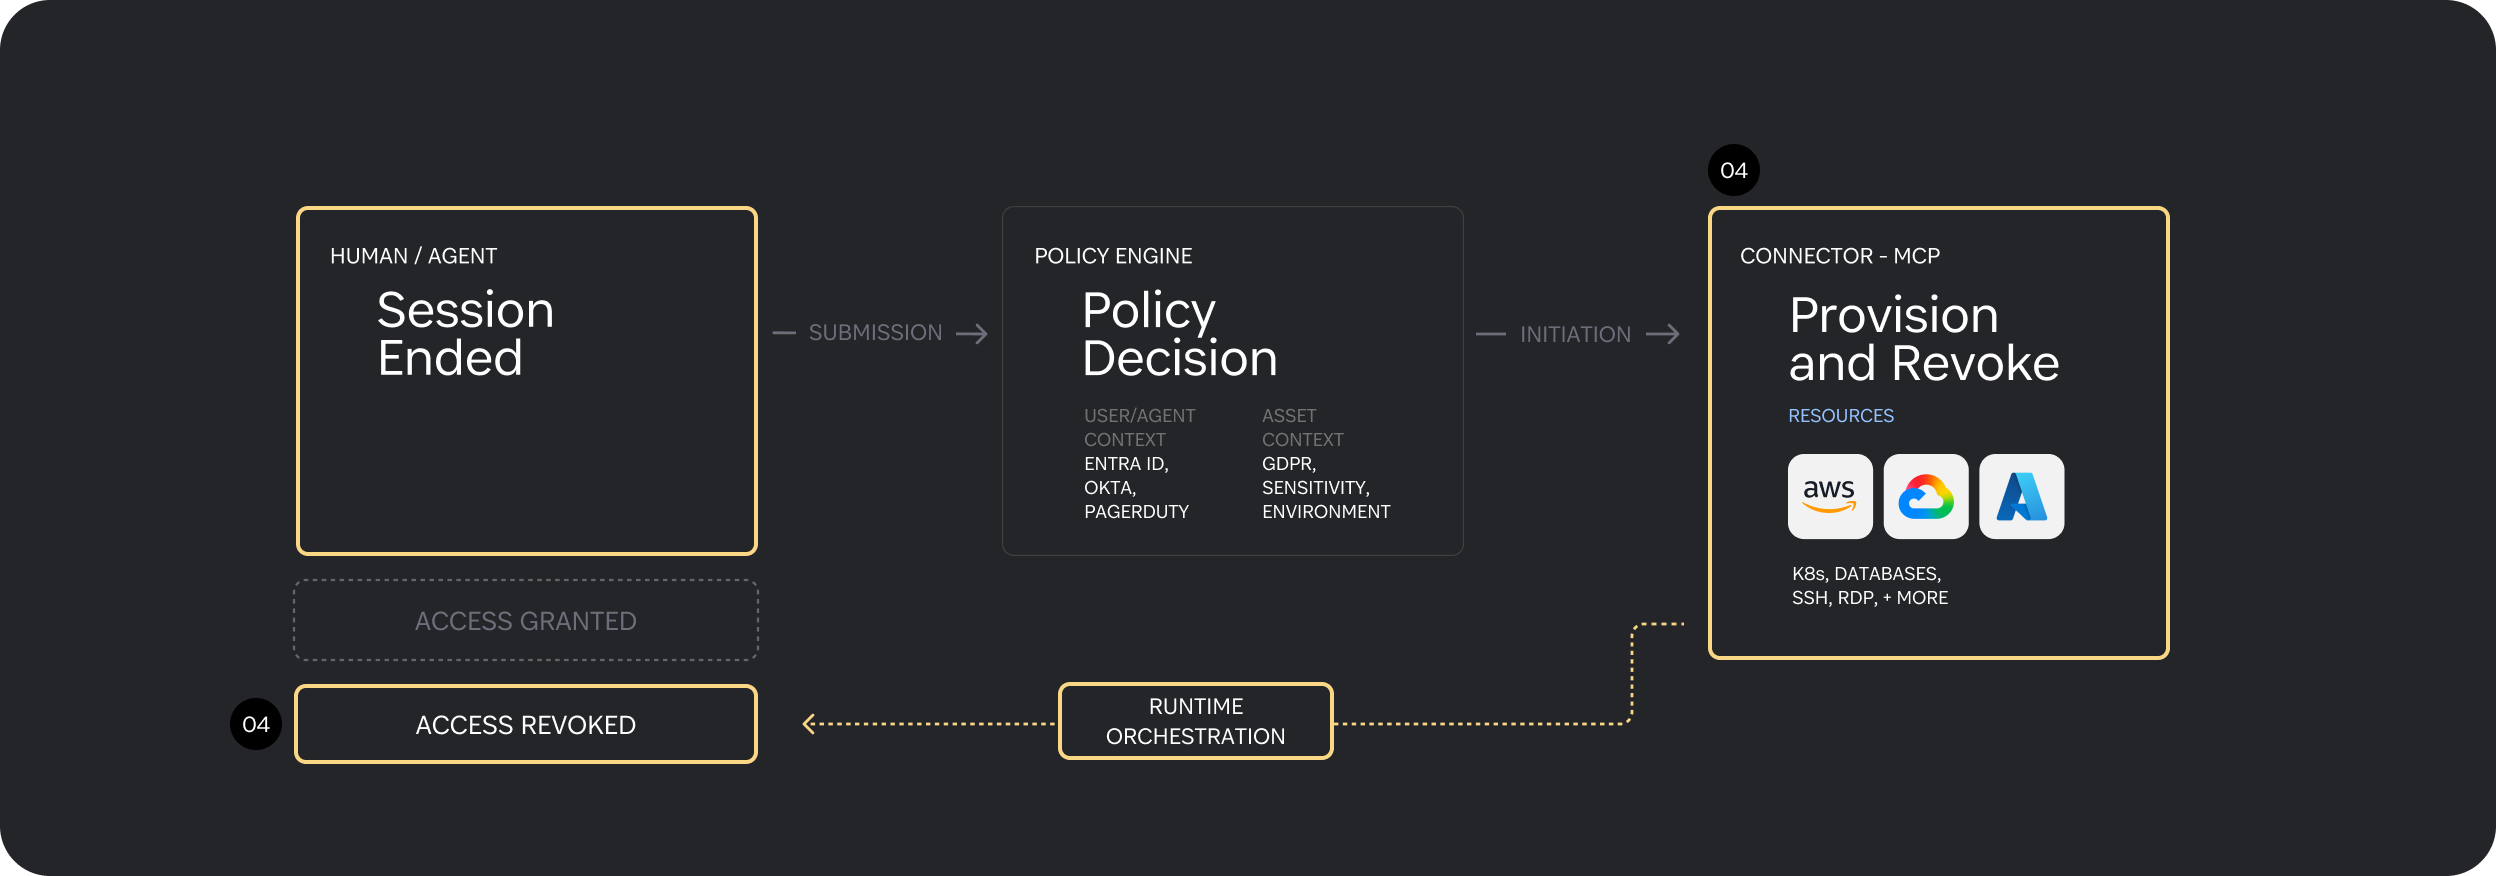
Controllo degli agenti AI
- Identità specifiche per l'attività senza accesso permanente
- Monitoraggio in tempo reale tramite Intent-Based Access Control (IBAC)
- Raggio d’impatto ridotto in ogni flusso di lavoro agentico
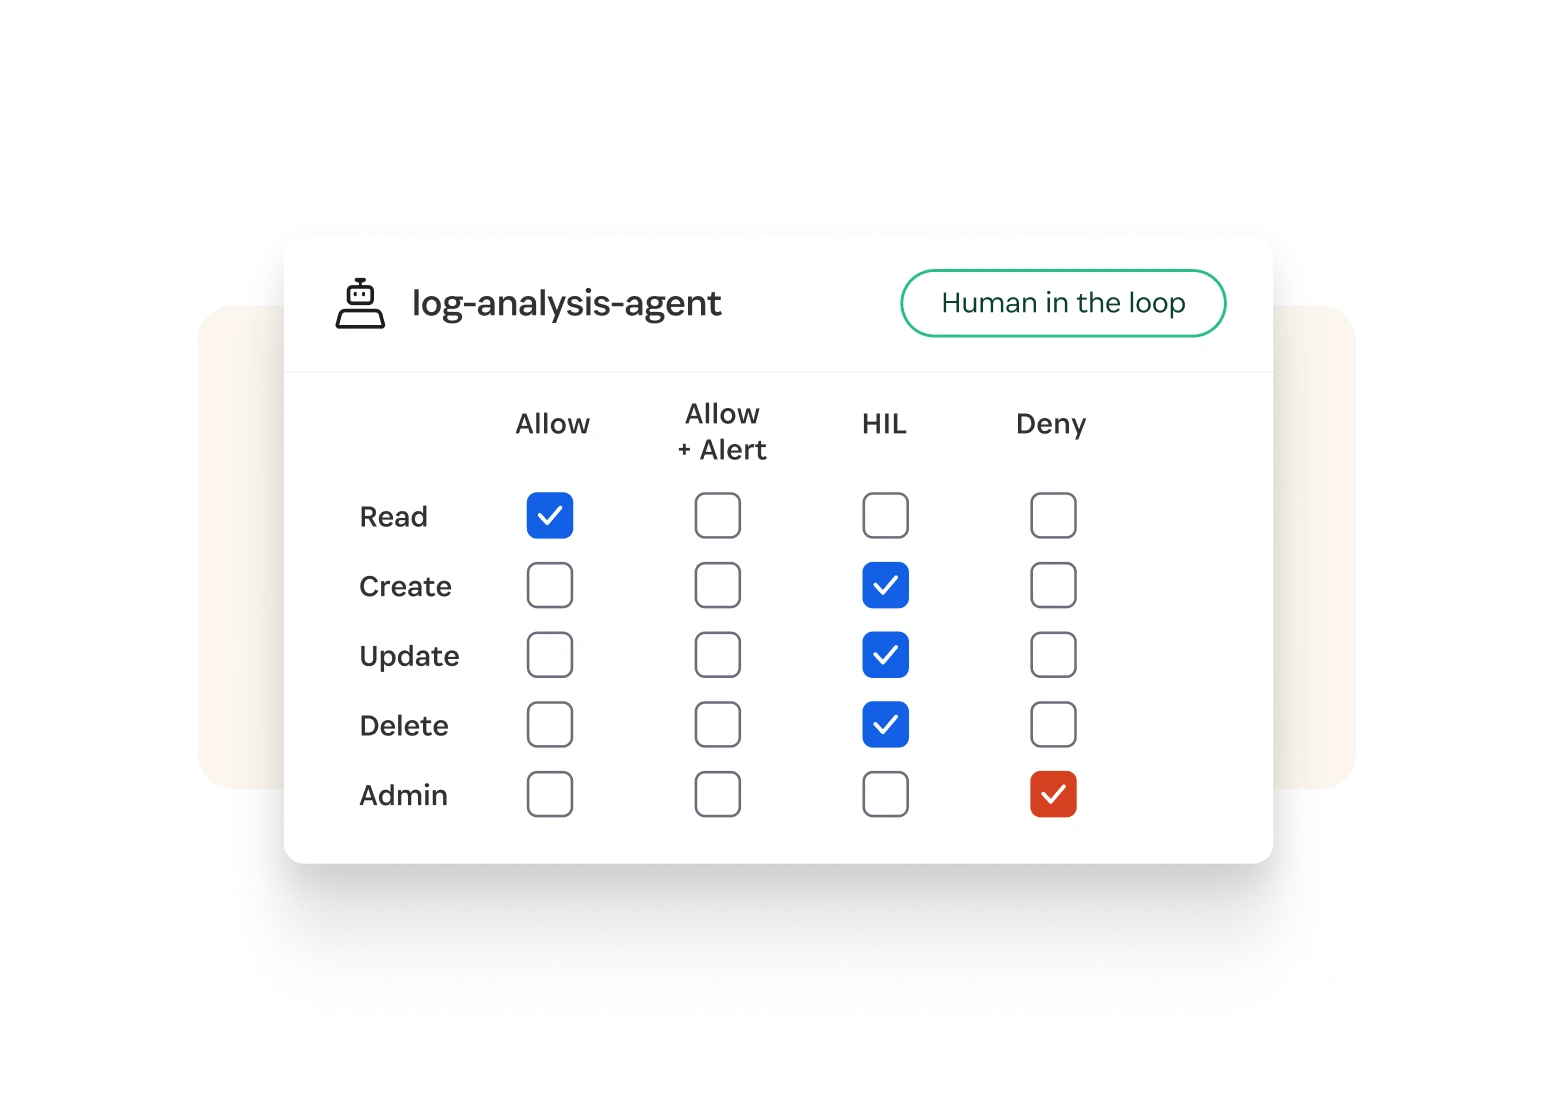
Accesso Just-in-Time
- Autorizzazioni con ambito preciso tra gli ambienti
- Richiedi l'accesso dai team Slack, dalla CLI o da MCP, integrato con gli strumenti ITSM
- Approvazione automatica basata su criteri per le richieste a basso rischio
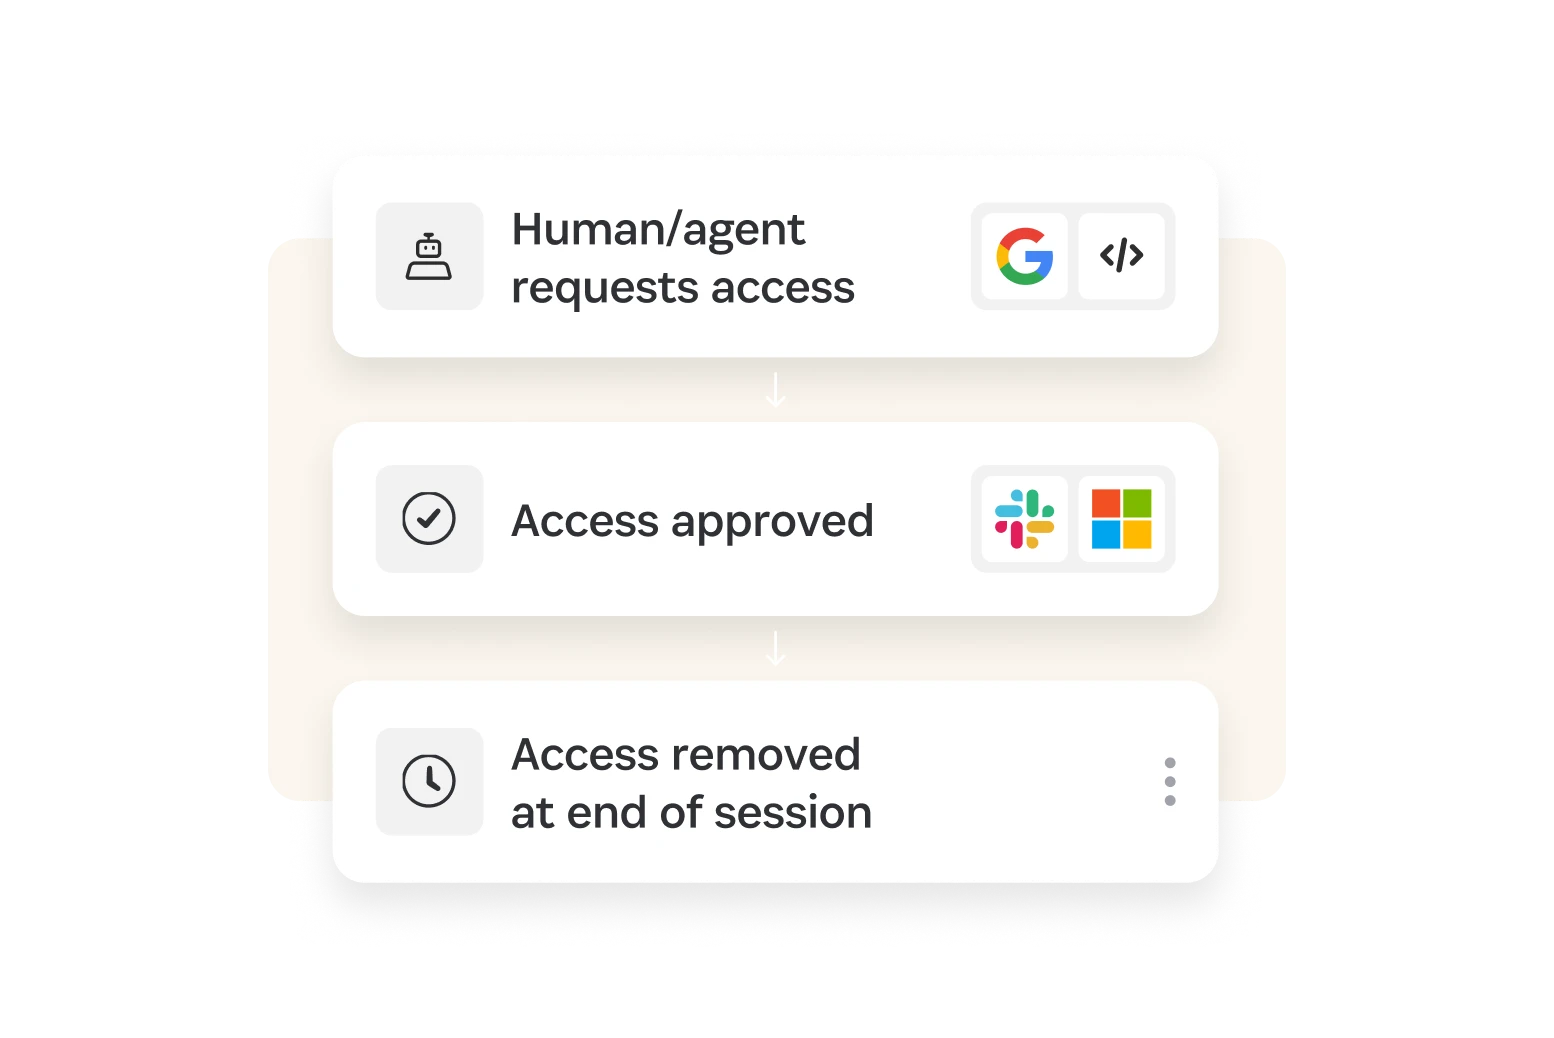
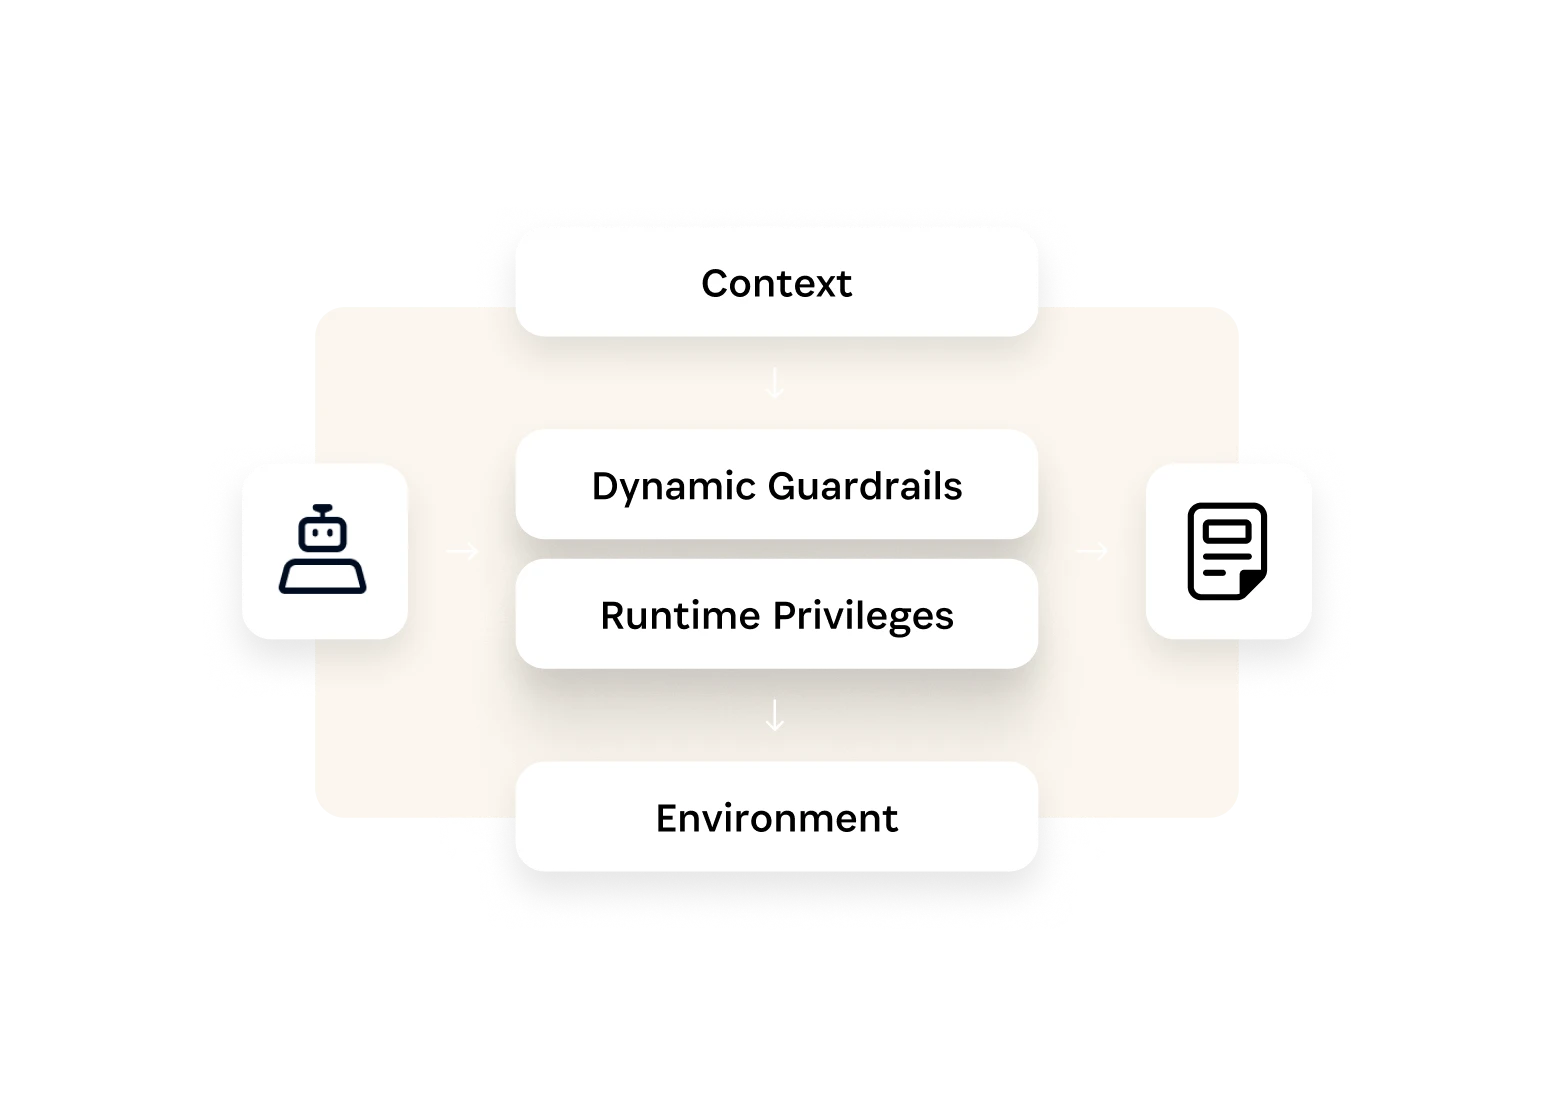
Guardrail dinamici
- Il contesto aziendale incide su tutte le decisioni di accesso
- Applicazione basata sul rischio in ambienti cloud, K8s e database
- I criteri possono essere facilmente modificati o ampliati man mano che l'ambiente cresce
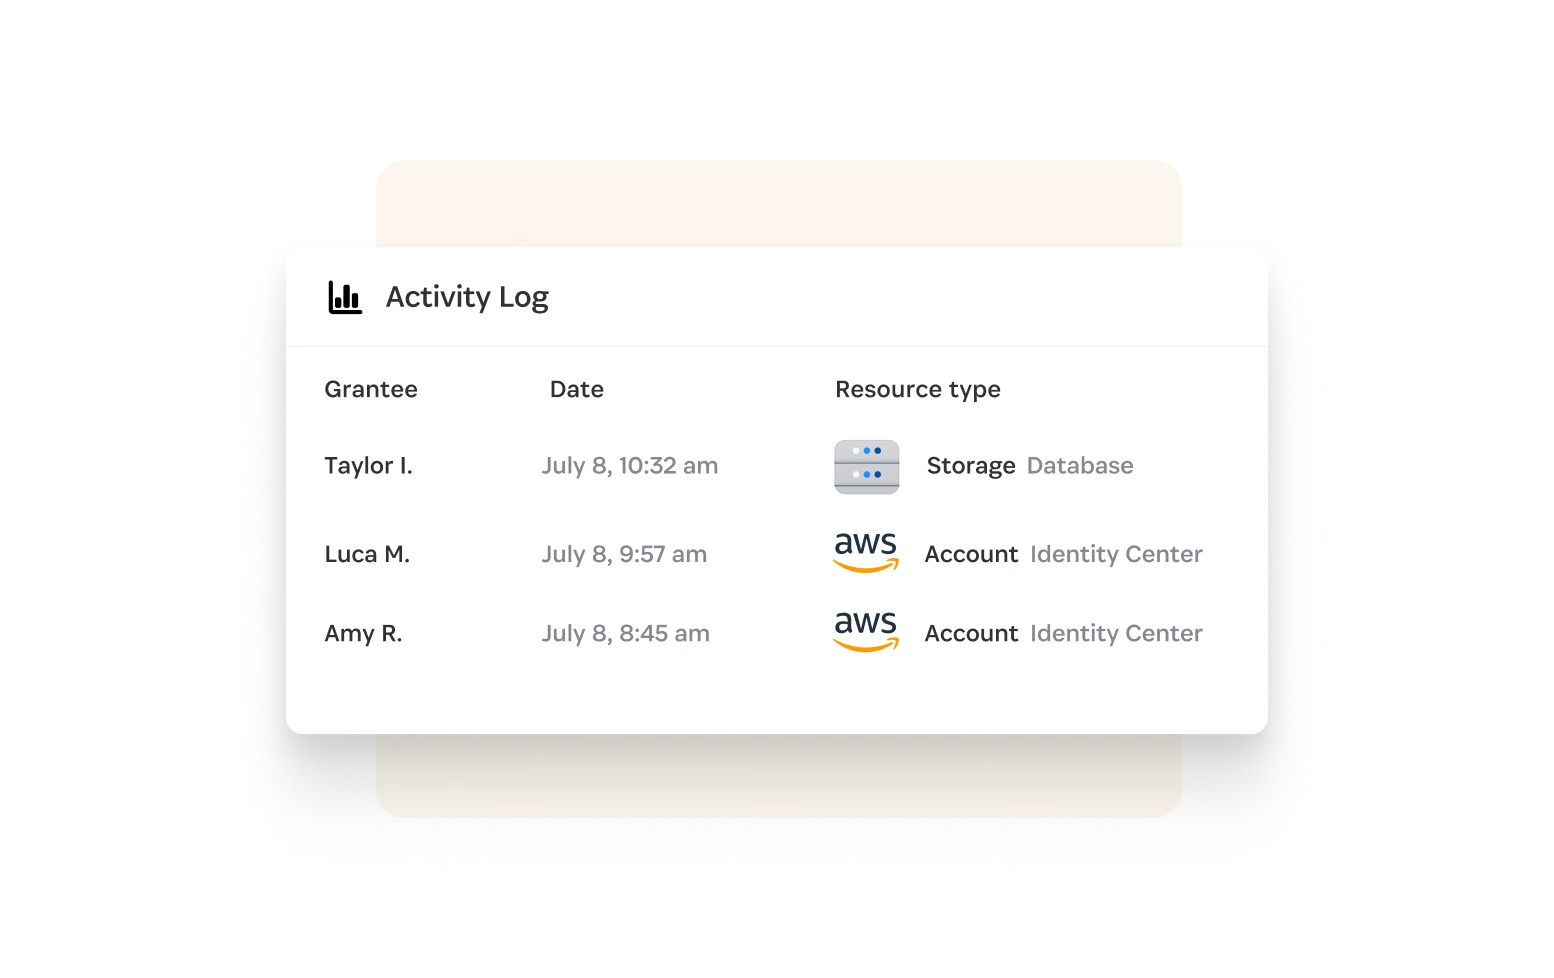
Audit e conformità
- Reportistica sulla conformità
- Rilevamento automatico delle anomalie per schemi anomali
- Contesto aziendale completo su ogni evento di accesso
1Password recognized in the 2026 Gartner® Magic Quadrant™ for Privileged Access Management
1Password Privileged Access was named an Honorable Mention.
Privileged Access fa parte della piattaforma Unified Access
La piattaforma che scopre, protegge e verifica l'accesso per ogni identità.
Domande frequenti su Privileged Access
Che cos'è l'accesso privilegiato just-in-time?
Accesso just-in-time significa concedere l'accesso corretto all'identità giusta, solo nel momento in cui è necessario. Viene creato su richiesta, limitato all'attività specifica e rimosso al termine della sessione.
Cosa fa 1Password Privileged Access?
In che modo 1Password Privileged Access elimina i privilegi permanenti?
In che modo 1Password Privileged Access protegge gli agenti AI?
1Password Privileged Access richiede proxy, bastion host o agenti per server?
In che modo 1Password Privileged Access si inserisce nella piattaforma 1Password® Unified Access?
In che modo 1Password Privileged Access agevola la conformità e le attività di audit?
Elimina gli accessi permanenti
Vedi l'accesso just-in-time fornito e rimosso in ambienti cloud, database e K8s.